هجوم سيبراني يعطّل أنظمة التبريد في متاجر فرنسية ويُتلف مواد غذائية
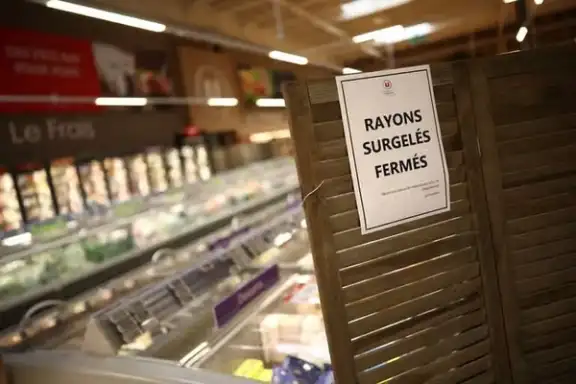
أدّى هجوم واسع على الثلاجات والمجمّدات المتصلة بالإنترنت في المتاجر الكبرى بفرنسا إلى ارتفاع حرارة المعدات إلى 50 درجة مئوية وإتلاف كميات كبيرة من المواد الغذائية. وتقول السلطات الفرنسية إن الحادثة تسببت في خسائر بعشرات ملايين اليوروهات لقطاع التجزئة في ليلة واحدة، وقد تكون امتدت إلى عدة دول أوروبية.
وأعلنت نيابة باريس أن شركات تجزئة كبرى في فرنسا كانت هدفاً لهذا الهجوم. وبأمر من سيباستيان لوكورنو، رئيس الوزراء الفرنسي، تحركت الوكالة الوطنية للأمن السيبراني في البلاد للتحقيق في التهديد واحتوائه. كما تنسق السلطات الفرنسية مع دول أوروبية أخرى لتحديد الأبعاد المحتملة للهجوم.
وقال فيليكس إمه، كبير المحللين في شركة الأمن السيبراني «سكويا»، إن إسبانيا والبرتغال وبولندا وألمانيا وبلجيكا تضررت أيضاً من هذه الهجمات. وفي فرنسا، أكدت شركات كارفور ومونوبري وإنتيرمارشيه وكوبايراتيف يو أن عدداً من متاجرها استُهدف.
وأفادت كارفور باضطراب في 80 فرعاً، فيما قالت مونوبري إن 5% من متاجرها تضررت. كما أعلنت إنتيرمارشيه أن درجة حرارة ثلاجات 150 متجراً تابعاً لها وصلت إلى 50 درجة مئوية لمدة ست ساعات. وجُمعت المواد الغذائية الفاسدة وأُتلفت من المتاجر لمنع المخاطر الصحية.
وفي باريس، أفاد شهود بنقل عربات مملوءة بمواد غذائية مجمّدة وفاسدة إلى حاويات النفايات. كما سالت المثلجات الذائبة من العبوات وانتشرت في بعض شوارع المدينة.
ووصف دومينيك شلشر، الرئيس التنفيذي لـ«كوبايراتيف يو»، هذه الحادثة بأنها «غير مسبوقة وخطيرة جداً»، وقال إن استهداف معدات حفظ المواد الغذائية قد يهدد الأمن الغذائي في فرنسا. كما قدّر تيري كوتيار، الرئيس التنفيذي لإنتيرمارشيه، أن خسائر هذا الهجوم قد تصل إلى عشرات ملايين اليوروهات في يوم واحد فقط.
وقالت كريستل دلبرغ، المديرة العامة لاتحاد يوروميرس الأوروبي، إن هذه الحادثة أبرزت أهمية صمود سلاسل الإمداد في أوروبا. كما دعت رابطة تجارة التجزئة والتوزيع في فرنسا إلى شفافية كاملة من شركة دانفوس، واعتبرت حماية المستهلكين والعودة السريعة للمتاجر إلى العمل الطبيعي أولوية.
وعزت مصادر مقربة من رئيس الوزراء الفرنسي سبب الاختراق إلى ثغرة في برمجيات شركة دانفوس الدنماركية. وأكدت دانفوس أن الأنظمة المتضررة كانت تستخدم نسخاً قديمة من البرامج الوسيطة، وأنها طلبت مراراً من العملاء تحديث برمجياتهم.
وكانت مجموعة البحث Team82 التابعة لشركة كلارتوري قد حذرت سابقاً من ثغرات أمنية في متحكمات دانفوس. ووفقاً للتقرير، كانت هذه الثغرات قد تتيح للمهاجمين تجاوز آليات المصادقة وتنفيذ رموز خبيثة.
وبالتزامن مع الأحداث في فرنسا، أعلنت شركة آهولد دِلَيز الهولندية، المالكة لسلسلة متاجر ألبرت هاين وأكبر رابع بائع تجزئة للمواد الغذائية في الولايات المتحدة، عن حدوث «مشكلة أمنية» في شبكتها. وأخرجت الشركة أنظمتها الإلكترونية مؤقتاً من الخدمة وأوقفت توصيل المواد الغذائية عبر الإنترنت، إلا أن الصلة المباشرة بين هذا الحادث وهجمات فرنسا لم تُؤكد بعد.
وعادت بعض الفروع المتضررة إلى العمل، لكن خبراء يقولون إن هذا الهجوم كشف هشاشة البنية التحتية الحيوية في أوروبا أمام التهديدات السيبرانية.